
« Un peuple affamé part en révolution » : qui a saboté les réfrigérateurs des supermarchés français ?
Une commande numérique invisible, opérant à des milliers de kilomètres des rayons des ventes, a suffi à transformer les chambres froides de centaines de supermarchés en authentiques fours aux petites heures de lundi. La commande envoyée à distance a déclenché un cycle de dégivrage accéléré qui a fait monter la température intérieure jusqu'à 50 degrés Celsius, ruinant des tonnes de viande, de poisson, de produits laitiers et de légumes avant qu'ils n'ouvrent leurs portes au public. Ce qui a commencé comme une apparente anomalie technique en France est devenu une alerte de sécurité nationale qui touche déjà la Belgique et les Pays-Bas, révélant la fragilité des approvisionnements essentiels dans une Europe hyperconnectée.
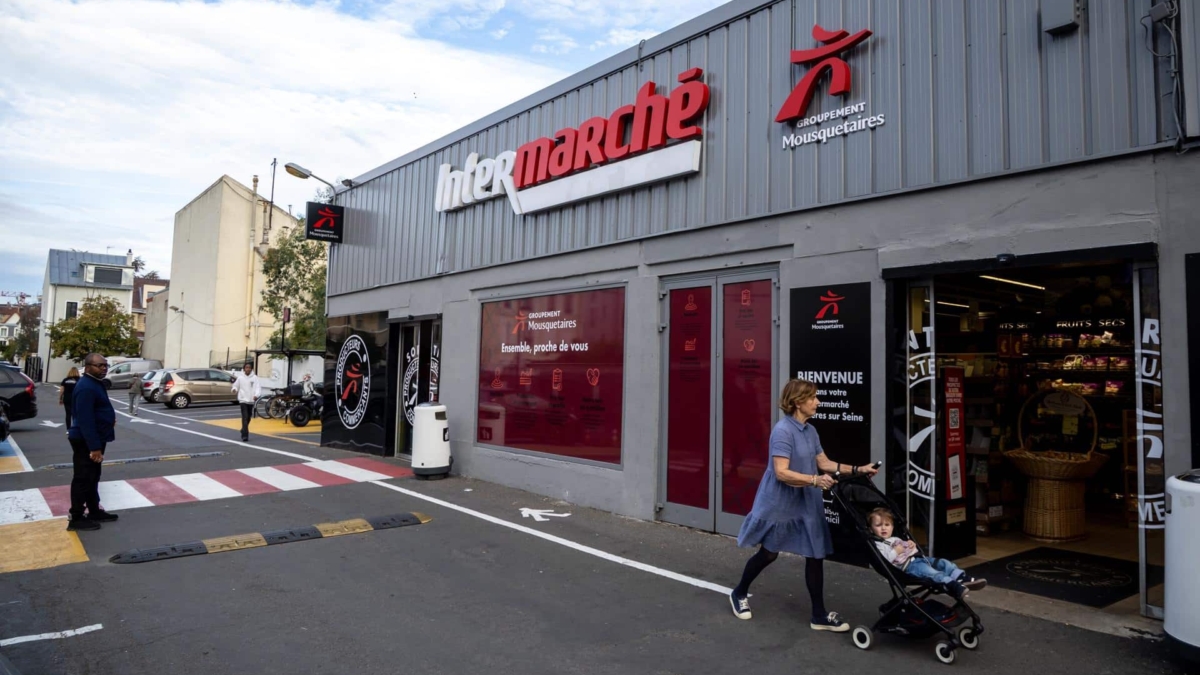
En France, le coup a touché quelque 700 établissements sur un parc de 10 000 entreprises sur tout le territoire. Des géants de la distribution comme Carrefour, Intermarché, Leclerc, Coopérative U, Monoprix ou Netto ont vu leurs rayons frais inutilisés, provoquant une perte économique que les sources du secteur évaluent déjà à « plusieurs dizaines de millions d'euros ». Le président du groupe Les Mousquetaires (mère d'Intermarché), Thierry Cotillard, n'a pas hésité à qualifier l'événement de « catastrophe » et à mettre le doigt sur le point sensible géopolitique : « Si la France n'était pas approvisionnée par ses supermarchés, le peuple aurait faim, et un peuple affamé va à la révolution. » Des propos très significatifs au milieu de la vague de protestation en France.
Le talon d'Achille du refroidissement connecté
Le vecteur d'entrée des cybercriminels n'était pas les bases de données clients ou les passerelles de paiement, le front traditionnel sur lequel les entreprises protègent leurs investissements, mais plutôt ce que l'on appelle l'Internet des objets (IoT). Après la pandémie de Covid-19, les grands magasins ont accéléré l’automatisation et délégué le contrôle thermique de leurs installations à des plateformes centralisées à distance.
La première vague de l'attaque, menée aux premières heures de dimanche à lundi, a profité d'une faille de sécurité dans les serveurs de la société danoise Danfoss, leader sur le marché français des thermostats industriels. À peine 24 heures plus tard, un deuxième assaut, moins intense, vise des équipements de la firme américaine Dixell.
La crise a ouvert un échange immédiat d’accusations sur les responsabilités. Danfoss affirme avoir averti les opérateurs il y a des mois de la nécessité de mettre à jour les correctifs de sécurité sur leurs systèmes, alertes qui sont tombées dans l'oreille d'un sourd dans de nombreux liens intermédiaires. Les supermarchés sous-traitaient la maintenance du froid à des entreprises spécialisées qui, à leur tour, transféraient la surveillance télématique à des entreprises tierces. Dans cette chaîne de sous-traitance successive, s'est ouverte une faille technique permettant aux pirates de modifier à leur guise les paramètres thermiques.
Le président de la chaîne Leclerc a amèrement reconnu l'erreur de calcul du secteur devant les micros de BFMTV : « Nous avons beaucoup travaillé sur la sécurité des données clients et des paiements, mais maintenant nous nous retrouvons avec quelque chose de nouveau. Nous n'avons pas vu venir cette menace qui peut déstabiliser la société. »
Contagion au Benelux, inquiétude à Bruxelles
L’onde de choc de l’incident a immédiatement dépassé les frontières françaises. En Belgique et aux Pays-Bas, le géant de la distribution Ahold Delhaize a confirmé avoir subi des incidents sur ses réseaux qui l'ont contraint à déconnecter préventivement plusieurs serveurs pour contenir l'intrusion. Bien que les magasins physiques de chaînes comme Delhaize et Albert Heijn soient restés ouverts, le blocage des systèmes informatiques a paralysé les services de livraison à domicile et généré des scènes chaotiques aux caisses automatiques, où les portes de sortie ont été bloquées parce que les billets n'étaient pas reconnus.
Margaret Versteden-Van Duijn, PDG d'Albert Heijn, a reconnu l'existence d'un « risque réel de rayons vides » pour les produits frais en raison des goulots d'étranglement générés dans ses centres logistiques de distribution.
A Bruxelles, l'ampleur de l'attaque a soulevé la garde des institutions communautaires. Le commissaire européen à l'Agriculture, Christophe Hansen, a averti par ses voies officielles que « l'instrumentalisation de l'alimentation est devenue une réalité », exigeant une surveillance redoublée des infrastructures critiques qui jusqu'à présent échappaient au radar militaire.
A Paris, le ministre français de l'Economie, Roland Lescure, s'est présenté en urgence mardi devant l'Assemblée nationale pour atténuer l'alarme sociale, écartant des problèmes généraux de pénurie grâce au réapprovisionnement rapide des marchandises. Il a toutefois reconnu que le sabotage touchait « le cœur de la souveraineté alimentaire française » et confirmé que l'Agence nationale de la sécurité des systèmes d'information (ANSSI) menait une enquête qui porterait sur « la prévention, la correction et les sanctions ».
Qui était-ce ? Le fantôme de la guerre hybride
La grande question reste celle de la paternité et du motif de l’opération. Jusqu’à présent, il n’existe pas de demande typique de sauvetage économique émanant du rançongicielce qui renforce la thèse de l’essai déstabilisateur. Axel Dreyfus, directeur des opérations de la société de cybersécurité École 2600, a prévenu dans Le Parisien que l'incident n'est qu'« un apéritif qui révèle tout ce que les systèmes distants contrôlent ».
Même si les enquêteurs de l'Office de lutte contre la cybercriminalité (OFAC) et de l'ANSSI gardent toutes les hypothèses ouvertes et évitent pour l'instant toute attribution officielle, l'action s'inscrit dans les schémas de guerre hybride que les services de renseignement occidentaux surveillent avec méfiance. Le fait qu’une demande de rançon lucrative n’ait pas émergé renforce la thèse du sabotage politique : un test de déstabilisation civile qui, à une époque de tension maximale avec Moscou et d’alerte au sein de l’OTAN en raison d’attaques secrètes contre des infrastructures européennes critiques, a placé des fournitures de base essentielles dans la cible.
Pour les experts en géopolitique de l’alimentation comme Stéphane Linou, auteur de l’essai influent Résistance alimentaire et sécurité nationalel’attaque constitue un signal d’alarme pour les démocraties occidentales. « La grande majorité de la population ne produit pas, ne cuisine pas et ne stocke pas de produits frais ; elle dépend à plus de 70% des grands magasins », a souligné Linou ce mercredi dans des déclarations au journaliste d'EFE Luis Miguel Pascual. Le spécialiste, pionnier du mouvement « locavore » – l'engagement en faveur de la consommation d'aliments locaux – souligne que la distance entre le champ et la table a été étirée de manière si artificielle que toute interruption des serveurs logistiques peut rapidement entraîner des problèmes d'ordre public.
Le sabotage des réfrigérateurs européens certifie que la guerre hybride a trouvé une nouvelle facette dans la vie quotidienne. Sans qu’il soit nécessaire de recourir à des missiles ou à des sabotages physiques dans les ports ou les voies ferrées, quelques lignes de code ont suffi à pourrir les aliments dans 700 supermarchés, rappelant aux gouvernements que la sécurité nationale joue également un rôle dans le thermostat d’un congélateur.


